Unternehmen, die Geschäftsprozesse in die Cloud verlagern, sehen sich schnell mit einem Problem konfrontiert: Nicht jeder Workload ist für eine gemeinsam genutzte Umgebung geeignet. Wer erhöhte Sicherheitsanforderungen hat oder Enterprise-Software mit Core-basierter Lizenzierung betreibt, will beides: die Kontrolle dedizierter Infrastruktur und den Komfort einer Public Cloud.
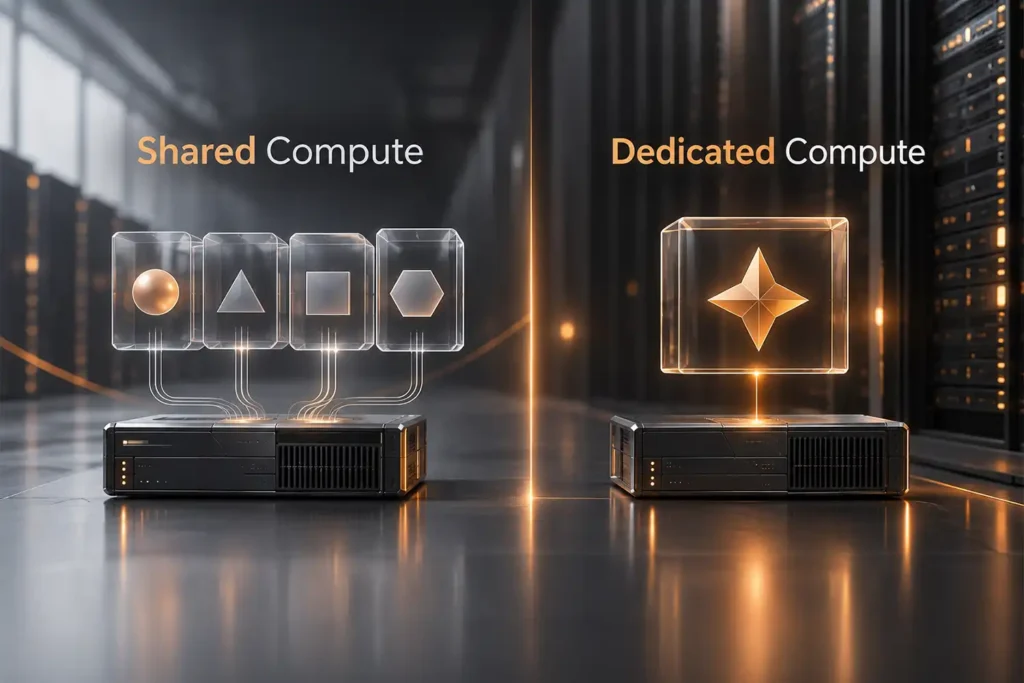
Dedicated Compute in der firstcloud setzt dafür auf exklusiv zugewiesene physische Hosts: Ressourcen dieser Hosts werden nicht geteilt, Mandanten-Überschneidungen ausgeschlossen. So entsteht eine klare Infrastrukturgrundlage für planbare Performance, nachweisbare Isolation und ein Lizenzmanagement, das sich auch gegenüber Softwareherstellern und Auditoren belegen lässt.
Ein Hypervisor ist die Softwareschicht, die physische Hardware in virtuelle Maschinen aufteilt und deren Ressourcen verwaltet. In einer Standard-Cloud-Umgebung mit „Shared“-Modell teilen sich mehrere Kunden die zugrundeliegende Hardware. Für viele Workloads ist das die richtige Wahl: effizient, skalierbar, kostengünstig. Wo jedoch Isolation, Compliance oder eine nachweisbare Infrastrukturgrundlage gefordert sind, ist dieses Modell ungeeignet.
Ein dedizierter Hypervisor ist exklusiv einem einzigen Mandanten zugewiesen: CPU, RAM und lokaler Speicher stehen ausschließlich dessen Workloads zur Verfügung. Physische Isolation ist damit von Anfang an in der Architektur verankert.
1. Höhere Sicherheit und stärkere Isolation
Geteilte Hypervisoren sind technisch ausgereift und sicher, doch für Umgebungen mit besonders hohen Schutzanforderungen reicht das nicht aus. Dedicated Compute eliminiert das Risiko, dass Seitenkanal-Angriffe oder Hypervisor-Schwachstellen andere Mandanten betreffen. Virtuelle Maschinen laufen auf Hardware, die ausschließlich einem Mandanten zugewiesen ist. Die Isolation ist damit auf Infrastrukturebene verankert und in Sicherheitskonzepten und Audits präzise nachweisbar.
2. Compliance-Anforderungen transparent erfüllen
Für Branchen wie Finanzdienstleistungen, Gesundheitswesen oder öffentliche Verwaltung gelten enge regulatorische Rahmenbedingungen. Anforderungen aus DSGVO, BSI-Grundschutz oder branchenspezifischen Frameworks lassen sich mit dedizierter Infrastruktur besser nachweisen: Datenlage und physische Zugriffsstrukturen sind transparent und dokumentierbar. Das vereinfacht Compliance-Prozesse wie interne Audits und externe Zertifizierungen.
3. Vorhersehbare Performance und planbare Kapazitäten
Im Shared-Betrieb konkurrieren Workloads verschiedener Kunden um dieselben physischen Ressourcen. In Spitzenlastzeiten kann das zu schwankender Performance führen (dem sogenannten „Noisy Neighbor“-Effekt). Dedicated Compute eliminiert dieses Risiko: Da keine anderen Mandanten auf denselben Hosts aktiv sind, bleibt die Performance konsistent und planbar. Insbesondere für Anwendungen mit gleichbleibenden Latenzanforderungen wie Datenbanken, ERP-Systeme oder Echtzeit-Verarbeitung ist das ein Vorteil.
4. Vereinfachtes Lizenzmanagement
Enterprise-Software wird häufig pro physischem Core oder Host lizenziert, unabhängig davon, wie viele virtuelle Maschinen tatsächlich laufen. In einer geteilten Umgebung lässt sich kaum nachvollziehen, wie viele physische Kerne einer Anwendung tatsächlich zugeordnet sind. Auf dedizierten Hosts ist der genaue Aufbau der Hardware jedoch bekannt: Das ermöglicht es, bestehende Lizenzen im Rahmen von Bring Your Own License (BYOL)-Modellen weiterzuverwenden und damit Lizenzkosten zu optimieren. Zusätzlich steigt die Transparenz über die gesamte Infrastruktur, was Softwareaudits vereinfacht.
Dedicated Compute bietet technische Vorteile, diese sind jedoch mit höheren Kosten und strukturellen Einschränkungen verbunden, die bei der Planung berücksichtigt werden sollten.
Exklusive Hosts bedeuten, dass Kapazitäten vorab reserviert werden müssen, unabhängig davon, ob sie vollständig ausgelastet sind. Damit entfallen die Konsolidierungseffekte, die geteilte Infrastruktur kosteneffizient machen. Die Betriebskosten liegen entsprechend höher als bei Shared Compute.
Hinzu kommt, dass die automatische Skalierung bei dedizierten Hosts in bestimmten Szenarien eingeschränkter ausfällt. Für Workloads mit kurzfristigem, dynamischem Ressourcenbedarf kann ein hybrider Ansatz aus dedizierten und geteilten Ressourcen die wirtschaftlich sinnvollere Lösung sein.
Welche Workloads profitieren?
Die entscheidende Frage lautet daher, für welche Workloads sich der Einsatz wirtschaftlich und technisch lohnt. Wer seine Anwendungen gezielt analysiert und entsprechend platziert, kann sowohl die Vorteile der Cloud nutzen als auch regulatorische und betriebliche Anforderungen optimal erfüllen.
Gute Kandidaten für Dedicated Compute sind typischerweise:
Für Workloads mit stark schwankendem oder kurzfristigem Ressourcenbedarf dagegen bleibt Shared Compute die effizientere Wahl.
Senior Cloud Engineer, firstcolo
Wenn Sie unsicher sind, welche Ihrer Anwendungen von Dedicated Compute profitieren würden, sprechen Sie uns an. Unsere Experten analysieren gemeinsam mit Ihnen Ihre Infrastruktur und helfen Ihnen, die richtige Entscheidung zu treffen.